
Facebook Sayfası Yönetici Erişimi: Hesabınızı Koruyun, Ekip Yetkilerini Düzenleyin
Bir Facebook sayfasını iş için kullanırken net yetkiler ve güvenli yönetici hesapları gerekir. Facebook'un kullanılabildiği pazarlarda erişim sorunlarını ayırt etmeyi, görev dağıtmayı, çalışan ayrılıklarını yönetmeyi ve resmi kurtarma seçeneklerini kullanmayı öğrenin.
Kişisel profil, sayfa ve işletme araçları farklı katmanlardır
Facebook sayfası yönetici erişimi, ekibin birbirine aktarabileceği bir şifreden ibaret değildir. Kişisel hesap, oturum açan kişiyi tanımlar; sayfa, işletmenin veya kuruluşun kamuya açık yüzünü temsil eder; işletme yönetim araçları ise işletme varlıklarına erişimi düzenlemeye yardımcı olur. Bunları ayrı katmanlar olarak ele almak hem görev dağılımını hem de sorun gidermeyi kolaylaştırır.
Örneğin bir çalışma arkadaşınız Facebook'a giriş yapabildiği hâlde sayfanızı yönetme yetkisine sahip olmayabilir. Başka biri içerik yayımlayabilir ancak sayfayı kimlerin yöneteceğini değiştiremez. Başarılı hesap kaydı veya telefon doğrulaması, bu sayfa yetkilerinden herhangi birini sağlamaz.
Ekibin çalışma düzenini ortak bir kişisel profil üzerine kurmak yerine, kişilerin kendilerine ait ve yetkilendirilmiş hesaplarını kullanın. Bir çalışma arkadaşınızın hesap açması gerekiyorsa Facebook'un güncel gerekliliklerine uyun; bir yetki sorununu çözmek için yeni veya ek bir hesabın gerekli olduğunu varsaymayın. Meta daha önce sınırlı işletme testleri için iş hesaplarını duyurmuştu; ancak bu duyuru, bugün her kuruluşun bunları kullanabildiği anlamına gelmez.
Bu öneriler Facebook'un kullanılabildiği pazarlar için geçerlidir. Yerel kısıtlamalar, hesap uygunluğu ve özelliklerin bölgesel kullanılabilirliği ekibinizin yapabileceklerini etkileyebilir. İşletme araçları ve adlandırmalar da hesaplar arasında farklılaşabilir. Bu nedenle tek bir evrensel menü yoluna güvenmek yerine ilgili varlığı ve yetkiyi belirleyin. *
Değişiklik yapmadan önce eksik erişimin nedenini belirleyin
Önce sorunu kesin olarak tanımlayın: Yönetici giriş yapamıyor mu, sayfa görünmüyor mu, belirli bir işlem kullanılamıyor mu, yoksa erişim beklenmedik biçimde mi değişti? Bunlar farklı sorunlardır. Şifre veya doğrulama kodu toplamadan etkilenen sayfayı, kullanılan hesabı, yapılmaya çalışılan işlemi ve hata mesajının tam metnini kaydedin.
Kişi giriş yapabiliyorsa erişim verilmesi amaçlanan hesabı kullandığını doğrulayın. Mevcut yetkili bir yöneticiden, kullanılabildiği ölçüde ilgili sayfanın ve işletmenin erişim kayıtlarını incelemesini isteyin. Kişiye atanmış yetkileri yapamadığı görevle karşılaştırın ve bir davetin hâlâ kabul bekleyip beklemediğini kontrol edin.
Yönetici hiç giriş yapamıyorsa sayfa yetkilerini tekrar tekrar değiştirmek yerine hesap kurtarmaya odaklanın. Tanımadığınız yöneticiler, izinsiz reklam harcamaları veya beklenmedik güvenlik değişiklikleri görürseniz olası bir hesap ele geçirme vakası olarak değerlendirin. Sadece işe yarayıp yaramadığını görmek için kapsamlı değişiklikler yapmayın; bunlar asıl sorunu belirsizleştirebilir ve kişilere gereksiz yetki verebilir. *
Varsayılan olarak tam kontrol değil, işe uygun görev erişimi verin
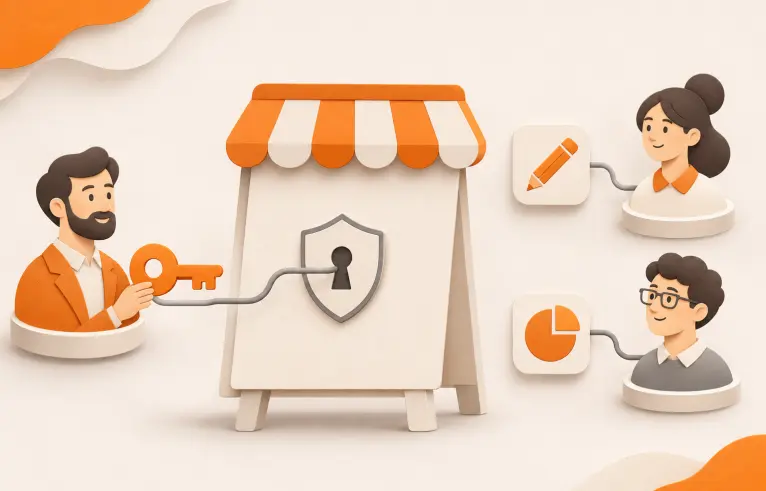
Meta'nın sayfa deneyimi, geniş kapsamlı kontrol ile belirli görevlere yönelik erişimi birbirinden ayırır. İçerik, mesajlar ve topluluk etkinlikleri, reklamlar ve istatistikler bu görevlere örnektir. Uygulanacak ilke en az yetkidir: Kişiye yalnızca üzerinde anlaşılan sorumluluklarını yerine getirmek için gereken yetkiyi verin.
Yetkileri seçmeden önce işi yazılı olarak tanımlayın. İçerik üreten bir dış çalışan gönderi hazırlama ve yayımlama yetkisine ihtiyaç duyarken bir analistin yalnızca performans bilgilerini görmesi yeterli olabilir. Bu sorumlulukların hiçbiri, başkalarının erişimini yönetme yetkisini kendiliğinden gerektirmez. Geniş yönetim yetkisini, işletmenin erişim düzeninden sorumlu kişilere ayırın.
Bir değişikliği onaylamadan önce kendi hesabınızda gösterilen yetki açıklamasını okuyun. Adlandırmalar ve arayüzler değişir; tam veya kısmi kontrole ilişkin eski açıklamalar, bugünkü düğmelerin birebir rehberi olarak görülmemelidir. Bir yetki rolün gerektirdiğinden fazlasını sağlıyorsa kolaylık olsun diye seçmek yerine atamayı yeniden değerlendirin.
İş sürekliliği için, ana yöneticiye ulaşılamadığında erişimi yönetmeye yardımcı olabilecek uygun ve güvenilir bir çalışma arkadaşı belirleyin. Bu, kurumsal bir öneridir; herkes için geçerli bir yönetici zorunluluğu veya sayı sınırı değildir. Daha geniş yetki verilen her kişi sorumluluğunu anlamalı ve güvenli bir hesap kullanmalıdır. *
Yöneticinin kurtarma iletişim bilgilerini ve giriş yöntemlerini koruyun
Yönetici hesabının güvenliği, sayfanın güvenliğinin bir parçasıdır. Hesaba bağlı kurtarma e-posta adresini ve telefon numarasını gözden geçirin; hesap sahibinin bunları hâlâ kullanabildiğinden emin olun. Kullanımdan kalkmış bir iş e-posta adresi veya eski işverenin kontrolündeki bir numara, doğrulama gerektiğinde ciddi bir engel oluşturabilir.
Facebook'un hesap için sunduğu seçeneklerden biriyle iki faktörlü kimlik doğrulamayı etkinleştirin. Meta, telefon veya kimlik doğrulama uygulaması üzerinden alınan kodları açıklar; ayrıca giriş seçeneği olarak geçiş anahtarları da sunar. Hesap sahibinin uzun vadede güvenle kullanabileceği yöntemleri seçin ve mevcut alternatifleri incelerken hesabın güncel arayüzünü izleyin.
Benzersiz bir şifre kullanın, tanınan oturumları inceleyin ve varsa giriş uyarılarını etkinleştirin. Facebook'un Güvenlik Kontrolü, hesap risklerini belirlemeye yardımcı olabilir. Kurtarma düzenini gizli tutun: İşletmenin ihtiyacı, çalışanların şifrelerini veya kimlik doğrulama kodlarını içeren bir tablo değil, erişimin sürdürülebilir olduğuna dair güvendir.
Değişiklikleri önceden planlayın. Bir yönetici telefon değiştirdiğinde, cihazını kaybettiğinde veya kuruluştan ayrıldığında, meşru erişimi hâlâ varken kurtarma düzenini gözden geçirin. Bir kodun bir kez alınabilmesi, aynı numaranın gelecekteki bir güvenlik kontrolünde de kullanılabileceği anlamına gelmez. *
Çalışma arkadaşınızı davet edin ve gerçek yetkilerini doğrulayın
Davet göndermeden önce alıcının kimliğini güvenilir bir iletişim kanalı üzerinden doğrulayın ve işin kapsamında anlaşın. İlgili sayfa veya işletme varlığı için sunulan erişim yönetimi seçeneklerini kullanın. Daveti göndermeden önce alıcı bilgilerini ve yetki özetini dikkatle kontrol edin.
Çalışma arkadaşınızdan daveti kendi hesabıyla kabul etmesini isteyin; ardından sonucu iki taraftan da doğrulayın. Yönetici oluşan erişim kaydını incelemeli, çalışma arkadaşı ise gereken işlemi gerçekten yapabildiğini doğrulamalıdır. Davetin gönderilmiş olması, tamamlanmış ve kullanılabilir bir yetkilendirme anlamına gelmez.
Role uygun, düşük riskli bir kontrol seçin: Örneğin gerekli istatistikleri görüntülemek veya bu iş akışının sunulduğu yerde yayımlanmamış bir taslak hazırlamak. Yalnızca yetkileri test etmek için gerçek bir reklam satın alımı ya da gereksiz bir herkese açık paylaşım yapmayın. Bir şey eksikse erişimi genişletmeden önce atanmış kapsamı hedeflenen sorumlulukla karşılaştırın.
Yetkilendirmeyi kimin onayladığını, hangi işleri kapsadığını ve ne zaman gözden geçirileceğini gösteren basit bir kurum içi kayıt tutun. Böylece ekip sürekliliğini ortak bir giriş bilgisine bağlamadan, devir sırasında kullanılabilecek pratik bir başvuru kaynağı oluşturursunuz. *
Planlı ayrılıkları ve şüpheli değişiklikleri ayrı süreçler olarak yönetin
Planlı bir ayrılıkta yetkileri kaldırmadan önce iş devrini tamamlayın. Duruma göre bekleyen içeriklerin, topluluk yanıtlarının, raporlamanın ve reklam çalışmalarının sorumluluğunu kimin üstleneceğini belirleyin. Kalan yetkili kişilerin sorumluluklarını yerine getirebildiğini doğrulayın; ardından ayrılan kişinin ilgili varlıklardaki erişimini kaldırın ve oluşan kayıtları inceleyin.
Tek bir sayfa yetkisinin kaldırılmasının bağlantılı tüm işletme varlıklarını veya harici hizmetleri de kapsadığını varsaymayın. Kuruluşunuzun gerçekten kullandığı erişim ilişkilerini gözden geçirin. Tamamlanan değişikliklerin kaydını saklayın; ancak ayrılan çalışanın kişisel giriş bilgilerini yedek çözüm olarak tutmayın.
Beklenmedik bir erişim değişikliği ise güvenlik müdahalesi gerektirir. Meta, işletme sayfaları ve reklam hesaplarıyla bağlantılı kişilerin kişisel hesaplarını hedefleyen kötü amaçlı yazılımları belgelemiştir. Tanımadığınız tarayıcı uzantıları, izinsiz harcamalar, beklenmedik hesap etkinlikleri veya şüpheli tarayıcı davranışları uyarı işaretleri olabilir.
Her zamanki cihazınıza kötü amaçlı yazılım bulaşmış olabileceğini düşünüyorsanız hassas kurtarma işlemleri için güvenilir bir cihaz kullanın. Şüpheli yazılımı kaldırın, güncel antivirüs korumasıyla tarama yapın ve resmi hesap güvenliği yönergelerini izleyin. Kötü amaçlı yazılım cihazda kaldığında yalnızca şifre sıfırlamak hesabın yeniden ele geçirilmesini önlemeyebilir; iki faktörlü kimlik doğrulama da tüm kötü amaçlı yazılım risklerini ortadan kaldırmaz. *
Resmi desteği kullanın, bölgesel farklılıkları hesaba katın
Erişimi kaybettiğinizde Facebook'un uygulamasından veya Yardım Merkezi'nden resmi yardım ya da kurtarma seçeneklerini açın. Sorunu açıklarken kişisel hesaba giriş sorunuyla sayfa erişimi anlaşmazlığını birbirinden ayırın. İlgili hesap ve sayfa bilgilerini, değişikliklerin kısa bir zaman çizelgesini ve gerçek güvenlik bildirimlerini hazır bulundurun.
Meta, merkezi bir destek alanı ve duruma uyarlanan kurtarma süreçleri sunmaya başladı. Kullanılabilen kontroller duruma göre değişebilir; Meta'nın açıkladığı kurtarma yöntemleri arasında isteğe bağlı selfie videosu da vardır. Başka birinin gördüğü kurtarma adımlarının sizde de çıkacağını varsaymak yerine hesabınıza sunulan seçenekleri izleyin.
Bölgesel kullanılabilirlik önemlidir. Meta'nın Mart 2026 güncellemesine göre yapay zekâ destek asistanı, Meta AI'ın kullanılabildiği ülke ve bölgelerde sunulmaktadır. Giriş yapamayan kişilere özel yardım ise ABD ve Kanada'daki seçili vakalarla başlamıştır. Bu duyurular, her ülkenin, hesabın veya sayfa erişimi sorununun aynı yardımı alacağı anlamına gelmez.
Sizinle kendiliğinden iletişime geçip ödeme karşılığında veya güvenlik kodlarınızı alarak sahipliği geri getirebileceğini söyleyen kişilere karşı dikkatli olun. Hiçbir harici SMS hizmeti sayfa yetkisi veremez veya Meta'nın kurtarma kararlarını geçersiz kılamaz. Resmi destek bir çözüm yolu sunabilir; ancak sonuç hesaba, kanıtlara ve mevcut seçeneklere bağlıdır. *
Telefon doğrulaması, sayfa yetkilendirmesinden ayrıdır
Telefon doğrulaması talebi, belirli bir hesap kontrolüyle ilgilidir; sayfa yetkisinin devri değildir. Numara edinmeden önce Facebook'un kayıt doğrulaması mı, giriş güvenlik kontrolü mü, yoksa kurtarma adımı mı istediğini belirleyin. Yanlış sorunu çözmek, asıl erişim sorununu olduğu gibi bırakabilir.
Kurtarılabilir kalması gereken bir yönetici hesabında, hesap sahibinin uzun vadede kullanabileceği iletişim yöntemlerine öncelik verin. Geçici bir SMS numarası kalıcı kurtarma iletişim bilgisi, işletme sahipliğinin kanıtı veya hesap kısıtlamalarını aşma yöntemi olarak görülmemelidir. Numaranın kabul edilmesi ve sonraki doğrulama gereklilikleri değişebilir; tek bir mesajın alınması, kaydı veya kesintisiz erişimi garanti etmez.
Facebook SMS hizmeti seçenekleri için https://grizzlysms.com/tr/facebook adresini ziyaret edebilirsiniz. Hesap oluşturma seçenekleri hakkında ek bilgi için İkinci bir Facebook hesabı nasıl oluşturulur? yazısına bakabilirsiniz: https://grizzlysms.com/tr/blog/birden-fazla-facebook-hesabi-nasil-yapilir. Her SMS seçeneğini, doğru sayfa yetkilerinin yerine geçecek bir çözüm olarak değil, belirli doğrulama talebiniz ve uzun vadeli kurtarma ihtiyaçlarınız açısından değerlendirin. *
Sık sorulan sorular
Ekibimiz için ortak bir Facebook profili gerekli mi? Hayır. Kişilere ait yetkilendirilmiş hesaplar kullanın ve herkese ihtiyaç duyduğu yetkileri verin.
Görev erişimi ile tam kontrol arasındaki fark nedir? Görev erişimi, çalışmayı atanmış faaliyetlerle sınırlar; daha geniş kontrol ise daha kapsamlı yetki sağlar. Yetki vermeden önce güncel açıklamasını okuyun.
Sosyal medya çalışanı ayrılmadan önce neleri kontrol etmeliyiz? İş devrini doğrulayın, kalan ekibin erişimini test edin ve ayrılan kişinin ilgili varlıklardaki yetkilerini gözden geçirin.
Erişimi kaybettikten sonra nereye başvurmalıyız? Facebook'un resmi kurtarma ve destek seçeneklerini kullanın. Yapay zekâ yardımı dâhil mevcut yöntemler hesaba ve bölgeye bağlıdır. *
Ekip erişimi için kısa kontrol listesi
Etkilenen hesabı ve sayfayı belirleyin.
Yetkileri sorumluluklarla eşleştirin.
Davet alıcısını doğrulayın.
Atanan görevi güvenli biçimde test edin.
Kurtarma iletişim bilgilerini gözden geçirin.
İki faktörlü kimlik doğrulamayı etkinleştirin.
Devir sorumlusunu kaydedin.
Artık gerekmeyen erişimleri kaldırın.
Tanımadığınız güvenlik değişikliklerini araştırın. *