
Accès administrateur à une Page Facebook : protéger son compte et organiser les droits de l’équipe
Une Page Facebook professionnelle exige des autorisations claires et des comptes administrateurs sécurisés. Découvrez comment diagnostiquer un problème d’accès, déléguer des tâches, gérer les départs et utiliser les recours officiels dans les pays où Facebook est disponible.
Profil personnel, Page et outils professionnels : trois niveaux distincts
L’accès administrateur à une Page Facebook ne se résume pas à un mot de passe à partager. Un compte personnel identifie la personne qui se connecte, une Page représente publiquement une entreprise ou une organisation, et les outils de gestion professionnelle organisent l’accès aux ressources. Distinguer ces niveaux facilite la délégation et le dépannage.
Un collègue peut ainsi se connecter à Facebook sans avoir le droit de gérer votre Page. Une autre personne peut publier du contenu sans pouvoir modifier les accès. La création d’un compte ou la validation d’un numéro de téléphone ne confère aucune de ces autorisations.
Utilisez des comptes individuels autorisés plutôt qu’un profil personnel partagé par toute l’équipe. Si un collègue doit créer un compte, respectez les exigences actuelles de Facebook ; ne supposez pas qu’un nouveau compte ou un compte supplémentaire résoudra un problème de droits. Meta a annoncé des comptes professionnels destinés à des essais limités, mais cela ne signifie pas que toutes les organisations peuvent les utiliser aujourd’hui.
Ces conseils concernent les pays où Facebook est disponible. Les restrictions locales, l’éligibilité du compte et la disponibilité régionale des fonctionnalités peuvent modifier les possibilités de votre équipe. Les outils et leurs intitulés peuvent aussi varier : identifiez la ressource et l’autorisation concernées plutôt que de suivre un parcours de menus supposé universel. *
Diagnostiquer l’accès manquant avant toute modification
Décrivez précisément le problème : l’administrateur ne peut plus se connecter, la Page est introuvable, une tâche est inaccessible ou les droits ont changé sans explication. Ce sont des situations différentes. Notez la Page concernée, le compte utilisé, l’action tentée et le message d’erreur exact, sans recueillir de mots de passe ni de codes de vérification.
Si la personne peut se connecter, vérifiez qu’elle utilise bien le compte auquel l’accès était destiné. Demandez à un administrateur déjà autorisé de consulter les accès à la Page et aux ressources professionnelles, lorsque ces informations sont disponibles. Comparez les droits attribués avec la tâche impossible à réaliser et vérifiez si une invitation attend encore d’être acceptée.
Si l’administrateur ne peut plus du tout se connecter, privilégiez la récupération du compte plutôt que des modifications répétées des droits de la Page. Des administrateurs inconnus, des dépenses publicitaires non autorisées ou des changements de sécurité inattendus peuvent signaler un piratage. Évitez les modifications générales faites au hasard : elles risquent de masquer le problème initial et d’accorder des pouvoirs inutiles. *
Accorder les droits nécessaires à la mission, pas le contrôle total par défaut
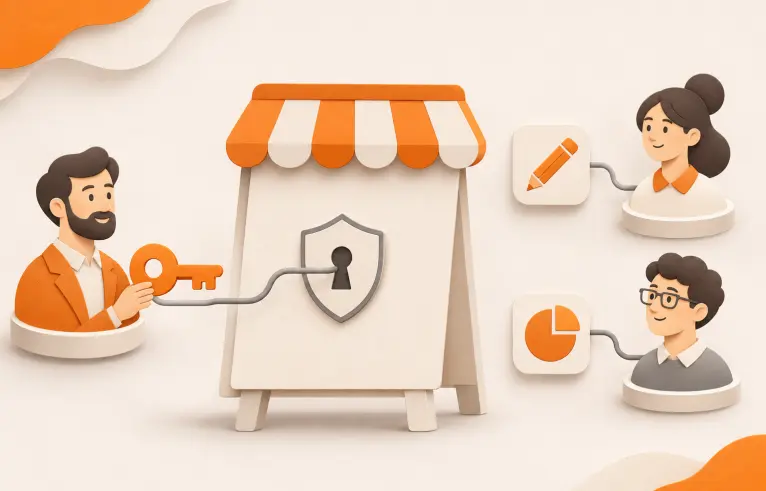
L’expérience Pages de Meta distingue un contrôle étendu d’un accès limité à certaines tâches, notamment le contenu, les messages et l’activité de la communauté, la publicité et les statistiques. Appliquez le principe du moindre privilège : chacun reçoit uniquement les autorisations nécessaires à ses responsabilités.
Définissez la mission avant de choisir les droits. Un prestataire chargé du contenu peut avoir besoin de préparer et publier des messages, tandis qu’un analyste peut seulement consulter les performances. Aucun de ces besoins ne justifie automatiquement de pouvoir gérer les accès d’autres personnes. Réservez les pouvoirs administratifs étendus aux responsables de l’organisation des accès.
Lisez la description des autorisations affichée dans votre compte avant de confirmer un changement. Les intitulés et interfaces évoluent ; les anciennes descriptions du contrôle total ou partiel ne constituent pas un guide exact des boutons actuels. Si une autorisation dépasse les besoins du poste, revoyez l’attribution au lieu de la choisir par commodité.
Pour assurer la continuité, identifiez un collègue de confiance capable de contribuer à la gestion des accès si l’administrateur principal devient indisponible. Il s’agit d’une recommandation d’organisation, et non d’un nombre obligatoire ou d’une limite universelle d’administrateurs. Toute personne disposant de pouvoirs étendus doit comprendre ses responsabilités et sécuriser son compte. *
Sécuriser les coordonnées de récupération et la connexion de l’administrateur
La sécurité du compte administrateur participe à celle de la Page. Vérifiez l’adresse e-mail et le numéro de téléphone de récupération associés au compte et assurez-vous que son titulaire peut toujours les utiliser. Une ancienne boîte professionnelle ou un numéro contrôlé par un ancien employeur peut devenir un obstacle important lors d’une vérification.
Activez l’authentification à deux facteurs avec une méthode proposée par Facebook pour le compte. Meta mentionne les codes reçus sur téléphone ou générés par une application d’authentification et propose aussi les clés d’accès comme méthode de connexion. Choisissez des méthodes que le titulaire pourra conserver et protéger dans la durée, en consultant les options actuellement affichées dans son compte.
Utilisez un mot de passe unique, examinez les sessions reconnues et activez les alertes de connexion lorsque cette option est disponible. Le contrôle de sécurité de Facebook peut aider à repérer les risques. Gardez les moyens de récupération confidentiels : l’entreprise doit s’assurer de la continuité des accès, pas constituer un tableau contenant les mots de passe ou les codes d’authentification des salariés.
Anticipez les changements. Lorsqu’un administrateur change de téléphone, perd un appareil ou quitte l’organisation, vérifiez ses moyens de récupération tant qu’il dispose encore d’un accès légitime. Recevoir un code une fois ne signifie pas que le même numéro restera disponible lors d’une vérification future. *
Inviter un collègue et vérifier ses droits réels
Avant d’envoyer une invitation, confirmez l’identité du destinataire par un canal de confiance et définissez sa mission. Utilisez les options de gestion des accès proposées pour la Page ou la ressource professionnelle concernée. Vérifiez attentivement les coordonnées du destinataire et le récapitulatif des autorisations avant l’envoi.
Demandez au collègue d’accepter l’invitation avec son propre compte, puis contrôlez le résultat des deux côtés. L’administrateur doit examiner l’accès attribué ; le collègue doit vérifier que la tâche nécessaire est réellement accessible. Une invitation envoyée n’équivaut pas à un accès accepté et utilisable.
Choisissez un test peu risqué adapté au rôle : consulter les statistiques nécessaires ou préparer un brouillon non publié, si cette possibilité existe. N’effectuez pas d’achat publicitaire réel ni de publication publique inutile pour tester des droits. Si une fonction manque, comparez les autorisations accordées avec la mission prévue avant d’élargir l’accès.
Conservez une trace interne simple indiquant qui a approuvé l’accès, les missions couvertes et la date de révision prévue. Ce suivi facilite la transmission sans faire d’un identifiant partagé le fondement de la continuité de l’équipe. *
Distinguer un départ prévu d’un changement suspect
Lors d’un départ prévu, terminez la transmission avant de retirer les autorisations. Déterminez qui reprend les contenus en attente, les réponses à la communauté, les rapports et les campagnes publicitaires, selon les besoins. Vérifiez que les personnes autorisées restantes peuvent accomplir leurs missions, puis retirez les accès de la personne sortante aux ressources concernées et contrôlez le résultat.
Ne supposez pas que retirer un accès à une Page supprime aussi tous les accès aux ressources professionnelles liées ou aux services externes. Examinez les relations d’accès réellement utilisées par votre organisation. Conservez une trace des changements effectués, mais pas les identifiants personnels du salarié comme solution de secours.
Un changement d’accès inattendu nécessite au contraire une réponse de sécurité. Meta a décrit des logiciels malveillants ciblant les comptes personnels de personnes liées à des Pages professionnelles et à des comptes publicitaires. Des extensions de navigateur inconnues, des dépenses non autorisées, une activité inhabituelle ou un comportement suspect du navigateur peuvent constituer des signaux d’alerte.
Si l’appareil habituel semble infecté, utilisez un appareil de confiance pour les opérations sensibles de récupération. Supprimez les logiciels suspects, lancez une analyse antivirus à jour et suivez les consignes officielles de sécurisation. Un changement de mot de passe ne suffit pas forcément si le logiciel malveillant reste présent ; l’authentification à deux facteurs n’élimine pas non plus tous les risques liés à ces logiciels. *
Recourir à l’assistance officielle en tenant compte des différences régionales
En cas de perte d’accès, ouvrez les options officielles d’aide ou de récupération depuis l’application Facebook ou son centre d’aide. Distinguez un problème de connexion au compte personnel d’un litige concernant l’accès à une Page. Préparez les informations utiles sur le compte et la Page, une chronologie concise des changements et les véritables notifications de sécurité reçues.
Meta a introduit un espace d’assistance centralisé et des procédures de récupération adaptatives. Les vérifications proposées varient selon la situation ; une vidéo selfie facultative figure parmi les méthodes décrites par Meta. Suivez les possibilités offertes à votre compte sans supposer que vous obtiendrez le même parcours qu’une autre personne.
La disponibilité régionale compte. La mise à jour de Meta de mars 2026 situe l’assistant d’assistance Meta AI dans les pays et territoires où Meta AI est disponible. L’aide destinée aux personnes qui ne peuvent plus se connecter a commencé par certains cas aux États-Unis et au Canada. Cela ne signifie pas que chaque pays, chaque compte ou chaque problème d’accès à une Page bénéficie de la même assistance.
Méfiez-vous des personnes qui vous contactent spontanément en promettant de rétablir vos droits contre paiement ou en échange de vos codes de sécurité. Aucun service SMS externe ne peut attribuer des droits sur une Page ni passer outre les décisions de récupération de Meta. L’assistance officielle peut offrir un recours, mais l’issue dépend du compte, des justificatifs et des options disponibles. *
La vérification téléphonique ne donne pas de droits sur une Page
Une demande de vérification téléphonique concerne un contrôle précis du compte ; elle ne transfère pas les droits sur une Page. Avant d’obtenir un numéro, déterminez si Facebook demande une vérification d’inscription, un contrôle de connexion ou une étape de récupération. Résoudre le mauvais problème peut laisser la difficulté d’accès intacte.
Pour un compte administrateur qui doit rester récupérable, privilégiez des coordonnées que son titulaire pourra conserver. Un numéro SMS temporaire ne doit pas servir de contact de récupération permanent, de preuve de propriété de l’entreprise ou de moyen de contourner des restrictions. L’acceptation des numéros et les vérifications ultérieures peuvent varier : recevoir un message ne garantit ni l’inscription ni un accès durable.
Pour consulter l’offre SMS destinée à Facebook, rendez-vous sur https://grizzlysms.com/fr/facebook. Pour approfondir les possibilités d’inscription, consultez https://grizzlysms.com/fr/blog/compte-facebook-sans-numero-de-telephone-est-ce-vraiment-faisable. Évaluez toute solution SMS selon la vérification demandée et vos besoins de récupération à long terme, jamais comme un remplacement des autorisations de la Page. *
FAQ
Faut-il un profil Facebook partagé pour l’équipe ? Non. Utilisez des comptes individuels autorisés et attribuez à chacun les droits nécessaires.
Quelle différence entre l’accès par tâches et le contrôle total ? L’accès par tâches limite les actions aux activités attribuées, tandis qu’un contrôle étendu confère davantage de pouvoirs. Lisez la description actuelle de l’autorisation avant de l’accorder.
Que vérifier avant le départ d’un community manager ? Confirmez la transmission, testez les accès de l’équipe restante et examinez les autorisations de la personne sortante sur les ressources concernées.
Vers qui se tourner après une perte d’accès ? Utilisez les options officielles de récupération et d’assistance de Facebook. Les méthodes disponibles, y compris l’aide par IA, dépendent du compte et de la région. *
Liste de contrôle des accès de l’équipe
Identifier le compte et la Page concernés.
Adapter les autorisations aux responsabilités.
Confirmer le destinataire de l’invitation.
Tester la tâche attribuée sans risque inutile.
Vérifier les coordonnées de récupération.
Activer l’authentification à deux facteurs.
Noter le responsable de la transmission.
Supprimer les accès devenus inutiles.
Examiner les changements de sécurité inconnus. *