
Facebook पेज एडमिन एक्सेस: टीम की अनुमतियाँ व्यवस्थित करें और खाता सुरक्षित रखें
व्यावसायिक Facebook पेज के लिए स्पष्ट अनुमतियाँ और सुरक्षित एडमिन खाते जरूरी हैं। जहाँ Facebook उपलब्ध है, वहाँ एक्सेस की समस्याएँ पहचानने, काम बाँटने, कर्मचारियों के जाने पर जिम्मेदारियाँ सौंपने और आधिकारिक रिकवरी विकल्प अपनाने का तरीका जानें।
निजी प्रोफ़ाइल, पेज और बिज़नेस टूल अलग-अलग स्तर हैं
Facebook पेज एडमिन एक्सेस कोई ऐसा पासवर्ड नहीं है जिसे पूरी टीम आपस में साझा करे। निजी खाता लॉगिन करने वाले व्यक्ति की पहचान करता है, पेज व्यवसाय या संगठन की सार्वजनिक उपस्थिति है और बिज़नेस प्रबंधन टूल व्यावसायिक संसाधनों का एक्सेस व्यवस्थित करने में मदद करते हैं। इन स्तरों को अलग समझने से काम सौंपना और समस्याएँ पहचानना आसान होता है।
उदाहरण के लिए, कोई सहकर्मी Facebook में लॉगिन कर सकता है, लेकिन आपके पेज को प्रबंधित करने की अनुमति उसके पास नहीं हो सकती। किसी दूसरे व्यक्ति को सामग्री प्रकाशित करने की अनुमति हो सकती है, लेकिन यह बदलने का अधिकार नहीं कि पेज का नियंत्रण किसके पास हो। खाता बन जाना या फोन सत्यापन पूरा होना इनमें से किसी भी पेज अनुमति का प्रमाण नहीं है।
टीम के लिए साझा निजी प्रोफ़ाइल बनाने के बजाय अलग-अलग अधिकृत खातों का उपयोग करें। यदि किसी सहकर्मी को खाता बनाना है, तो Facebook की मौजूदा आवश्यकताओं का पालन करें। यह न मानें कि अनुमति की समस्या हल करने के लिए नया या अतिरिक्त खाता जरूरी है। Meta ने पहले सीमित व्यावसायिक परीक्षण के लिए वर्क अकाउंट की घोषणा की थी, लेकिन इससे यह साबित नहीं होता कि आज हर संगठन उनका उपयोग कर सकता है।
यह मार्गदर्शन उन बाजारों के लिए है जहाँ Facebook उपलब्ध है। स्थानीय प्रतिबंध, खाते की पात्रता और क्षेत्रीय सुविधाओं की उपलब्धता आपकी टीम के विकल्पों को प्रभावित कर सकती है। बिज़नेस टूल और उनके नाम भी खातों के अनुसार बदल सकते हैं। इसलिए किसी एक सार्वभौमिक मेन्यू क्रम पर निर्भर रहने के बजाय संबंधित संसाधन और अनुमति पहचानें। *
कुछ बदलने से पहले पहचानें कि कौन-सा एक्सेस नहीं मिल रहा
सबसे पहले समस्या स्पष्ट करें: एडमिन लॉगिन नहीं कर पा रहा, पेज दिखाई नहीं दे रहा, कोई खास काम उपलब्ध नहीं है या एक्सेस अचानक बदल गया है। ये अलग-अलग समस्याएँ हैं। प्रभावित पेज, इस्तेमाल किया जा रहा खाता, किया जाने वाला काम और त्रुटि का सटीक संदेश दर्ज करें। पासवर्ड या सत्यापन कोड एकत्र न करें।
यदि व्यक्ति लॉगिन कर सकता है, तो जाँचें कि वह उसी खाते का उपयोग कर रहा है जिसे एक्सेस मिलना था। मौजूदा अधिकृत एडमिन से संबंधित पेज और बिज़नेस एक्सेस के रिकॉर्ड देखने को कहें, जहाँ ये उपलब्ध हों। दी गई अनुमतियों की तुलना उस काम से करें जो व्यक्ति नहीं कर पा रहा है। यह भी जाँचें कि निमंत्रण स्वीकार होना बाकी तो नहीं है।
यदि एडमिन बिल्कुल लॉगिन नहीं कर पा रहा है, तो पेज की अनुमतियाँ बार-बार बदलने के बजाय खाते की रिकवरी पर ध्यान दें। अपरिचित एडमिन, अनधिकृत विज्ञापन शुल्क या सुरक्षा सेटिंग में अनपेक्षित बदलाव दिखें, तो खाते के हैक होने की आशंका मानकर कार्रवाई करें। केवल आजमाने के लिए व्यापक बदलाव न करें; इससे मूल समस्या छिप सकती है और लोगों को अनावश्यक अधिकार मिल सकते हैं। *
काम के अनुसार एक्सेस दें, हर किसी को पूरा नियंत्रण नहीं
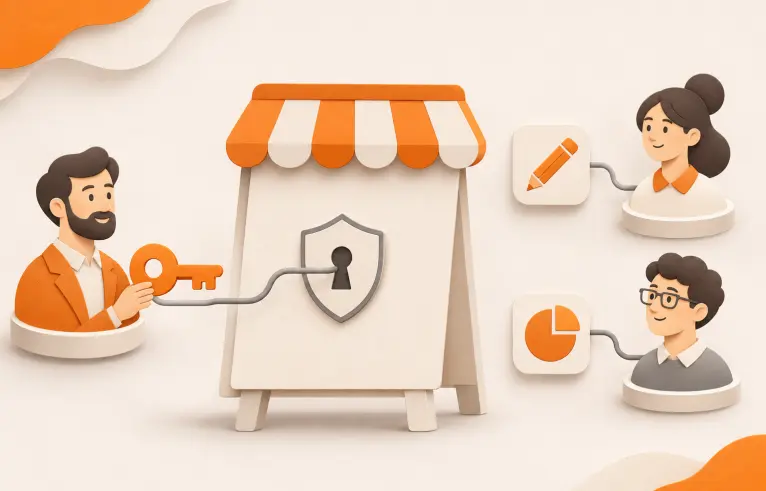
Meta का पेज अनुभव व्यापक नियंत्रण और खास कामों के लिए एक्सेस में अंतर करता है। इसके उदाहरणों में सामग्री, संदेश और कम्युनिटी गतिविधि, विज्ञापन तथा इनसाइट्स शामिल हैं। व्यावहारिक सिद्धांत है न्यूनतम आवश्यक अधिकार: व्यक्ति को केवल उतनी अनुमति दें जितनी उसकी तय जिम्मेदारियों के लिए जरूरी है।
अनुमतियाँ चुनने से पहले काम लिखकर स्पष्ट करें। सामग्री तैयार करने वाले कॉन्ट्रैक्टर को पोस्ट बनाना और प्रकाशित करना जरूरी हो सकता है, जबकि विश्लेषक को केवल प्रदर्शन की जानकारी चाहिए। इनमें से किसी जिम्मेदारी के लिए अपने-आप दूसरों के एक्सेस पर नियंत्रण जरूरी नहीं हो जाता। व्यापक प्रशासनिक अधिकार उन्हीं लोगों तक सीमित रखें जो व्यवसाय की एक्सेस व्यवस्था के लिए जवाबदेह हों।
बदलाव की पुष्टि करने से पहले अपने खाते में दिख रहा अनुमति विवरण पढ़ें। नाम और इंटरफ़ेस बदलते रहते हैं। पूरे या आंशिक नियंत्रण के पुराने विवरणों को आज के बटनों का सटीक निर्देश न मानें। यदि कोई अनुमति भूमिका की जरूरत से ज्यादा अधिकार देती है, तो सुविधा के लिए उसे चुनने के बजाय निर्णय पर दोबारा विचार करें।
काम जारी रखने की व्यवस्था के तौर पर ऐसा उपयुक्त विश्वसनीय सहकर्मी पहचानें जो मुख्य एडमिन के अनुपलब्ध होने पर एक्सेस संभालने में मदद कर सके। यह संगठनात्मक सुझाव है, एडमिन की संख्या का कोई सार्वभौमिक नियम या सीमा नहीं। व्यापक अधिकार वाले हर व्यक्ति को अपनी जिम्मेदारी समझनी चाहिए और उसका खाता सुरक्षित होना चाहिए। *
एडमिन के रिकवरी संपर्क और लॉगिन तरीके सुरक्षित रखें
एडमिन खाते की सुरक्षा पेज की सुरक्षा का हिस्सा है। खाते से जुड़े रिकवरी ईमेल और फोन नंबर की समीक्षा करें तथा सुनिश्चित करें कि खाताधारक अभी भी उनका उपयोग कर सकता है। पुराना कार्यालय ईमेल या पूर्व नियोक्ता के नियंत्रण वाला नंबर सत्यापन के समय बड़ी बाधा बन सकता है।
खाते के लिए Facebook पर उपलब्ध किसी विकल्प से दो-चरणीय प्रमाणीकरण यानी 2FA चालू करें। Meta फोन या ऑथेंटिकेटर ऐप से मिलने वाले कोड का उल्लेख करता है और लॉगिन के लिए पासकी भी उपलब्ध कराता है। ऐसे तरीके चुनें जिन्हें खाताधारक लंबे समय तक सुरक्षित रख सके। उपलब्ध विकल्प जाँचते समय खाते के वर्तमान इंटरफ़ेस का पालन करें।
अलग और मजबूत पासवर्ड इस्तेमाल करें, लॉगिन सत्रों की समीक्षा करें और जहाँ उपलब्ध हों, लॉगिन अलर्ट चालू करें। Facebook का Security Checkup जोखिम पहचानने में मदद कर सकता है। रिकवरी की जानकारी निजी रखें: व्यवसाय को यह भरोसा चाहिए कि एक्सेस बनाए रखा जा सकता है, कर्मचारियों के पासवर्ड या प्रमाणीकरण कोड वाली स्प्रेडशीट नहीं।
बदलाव आने से पहले तैयारी करें। एडमिन फोन बदले, डिवाइस खो दे या संगठन छोड़े, तो वैध एक्सेस रहते हुए उसकी रिकवरी व्यवस्था की समीक्षा करें। एक बार कोड मिल जाने का मतलब यह नहीं कि भविष्य की सुरक्षा जाँच के समय भी वही नंबर उपलब्ध रहेगा। *
सहकर्मी को आमंत्रित करें और वास्तविक अनुमतियाँ जाँचें
निमंत्रण भेजने से पहले किसी विश्वसनीय संचार माध्यम से सही प्राप्तकर्ता की पुष्टि करें और काम का दायरा तय करें। संबंधित पेज या व्यावसायिक संसाधन के लिए उपलब्ध एक्सेस प्रबंधन विकल्प इस्तेमाल करें। निमंत्रण भेजने से पहले प्राप्तकर्ता का विवरण और अनुमतियों का सार ध्यान से जाँचें।
सहकर्मी से अपने खाते के जरिए निमंत्रण स्वीकार करने को कहें, फिर दोनों ओर से परिणाम जाँचें। एडमिन को बनी हुई एक्सेस प्रविष्टि की समीक्षा करनी चाहिए और सहकर्मी को पुष्टि करनी चाहिए कि जरूरी काम वास्तव में उपलब्ध है। निमंत्रण भेज देना और उपयोग योग्य एक्सेस मिल जाना अलग बातें हैं।
भूमिका के अनुकूल कम जोखिम वाली जाँच चुनें, जैसे जरूरी इनसाइट्स देखना या जहाँ सुविधा उपलब्ध हो वहाँ अप्रकाशित ड्राफ्ट तैयार करना। केवल अनुमति जाँचने के लिए वास्तविक विज्ञापन खरीदना या अनावश्यक सार्वजनिक पोस्ट करना उचित नहीं है। कुछ उपलब्ध न हो, तो एक्सेस बढ़ाने से पहले दी गई अनुमतियों की तुलना तय जिम्मेदारी से करें।
एक साधारण आंतरिक रिकॉर्ड रखें कि एक्सेस किसने मंजूर किया, उसमें कौन-सा काम शामिल है और उसकी समीक्षा कब होनी चाहिए। इससे साझा लॉगिन पर निर्भर हुए बिना जिम्मेदारियाँ सौंपने का उपयोगी आधार मिलता है। *
कर्मचारी के जाने और संदिग्ध बदलावों के लिए अलग प्रक्रिया अपनाएँ
नियोजित प्रस्थान में अनुमतियाँ हटाने से पहले काम का हस्तांतरण पूरा करें। तय करें कि लंबित सामग्री, कम्युनिटी के जवाब, रिपोर्टिंग और लागू होने पर विज्ञापन का काम कौन संभालेगा। जाँचें कि बाकी अधिकृत लोग अपनी जिम्मेदारियाँ निभा सकते हैं। इसके बाद संबंधित संसाधनों से जाने वाले व्यक्ति का एक्सेस हटाएँ और रिकॉर्ड की समीक्षा करें।
यह न मानें कि एक पेज की अनुमति हटाने से जुड़े हर व्यावसायिक संसाधन या बाहरी सेवा का एक्सेस भी हट गया है। संगठन में वास्तव में इस्तेमाल होने वाले एक्सेस संबंधों की समीक्षा करें। किए गए बदलावों का रिकॉर्ड रखें, लेकिन वैकल्पिक व्यवस्था के नाम पर पूर्व कर्मचारी के निजी लॉगिन विवरण न रखें।
अचानक एक्सेस बदलने पर सुरक्षा संबंधी कार्रवाई जरूरी है। Meta ने ऐसे मैलवेयर का विवरण दिया है जो बिज़नेस पेज और विज्ञापन खातों से जुड़े लोगों के निजी खातों को निशाना बनाते हैं। संकेतों में अपरिचित ब्राउज़र एक्सटेंशन, अनधिकृत शुल्क, अनपेक्षित खाता गतिविधि या ब्राउज़र का संदिग्ध व्यवहार शामिल हो सकते हैं।
यदि सामान्य डिवाइस संक्रमित होने का शक हो, तो संवेदनशील रिकवरी कार्य किसी विश्वसनीय डिवाइस से करें। संदिग्ध सॉफ़्टवेयर हटाएँ, अपडेटेड एंटीवायरस से जाँच करें और आधिकारिक खाता सुरक्षा मार्गदर्शन अपनाएँ। डिवाइस में मैलवेयर बने रहने पर केवल पासवर्ड बदलना दोबारा सेंध लगने से नहीं रोक सकता। 2FA भी मैलवेयर के हर जोखिम को खत्म नहीं करता। *
क्षेत्रीय उपलब्धता समझते हुए आधिकारिक सहायता लें
एक्सेस खोने पर Facebook ऐप या सहायता केंद्र से आधिकारिक सहायता अथवा रिकवरी विकल्प खोलें। समस्या बताते समय निजी खाते में लॉगिन की दिक्कत और पेज एक्सेस के विवाद में अंतर स्पष्ट करें। संबंधित खाते और पेज का विवरण, बदलावों की संक्षिप्त समयरेखा और वास्तविक सुरक्षा सूचनाएँ तैयार रखें।
Meta ने केंद्रीकृत सहायता हब और स्थिति के अनुसार बदलने वाली रिकवरी प्रक्रियाएँ शुरू की हैं। उपलब्ध जाँच परिस्थिति के अनुसार अलग हो सकती हैं। Meta जिन रिकवरी तरीकों का उल्लेख करता है, उनमें वैकल्पिक सेल्फी वीडियो भी शामिल है। दूसरे व्यक्ति वाली प्रक्रिया आपको भी दिखेगी, ऐसा मानने के बजाय अपने खाते में उपलब्ध विकल्पों का पालन करें।
क्षेत्रीय उपलब्धता महत्वपूर्ण है। मार्च 2026 के Meta अपडेट के अनुसार AI सहायता सहायक उन देशों और क्षेत्रों में उपलब्ध कराया जा रहा है जहाँ Meta AI उपलब्ध है। लॉगिन न कर पाने वालों के लिए सहायता की शुरुआत अमेरिका और कनाडा के चुनिंदा मामलों से हुई थी। इन घोषणाओं का मतलब यह नहीं कि हर देश, खाते या पेज एक्सेस समस्या के लिए एक जैसी मदद मिलती है।
बिना माँगे संपर्क करने वाले ऐसे लोगों से सावधान रहें जो पैसे लेकर या आपके सुरक्षा कोड लेकर स्वामित्व बहाल करने का दावा करें। कोई बाहरी SMS सेवा पेज की अनुमतियाँ नहीं दे सकती और न ही Meta के रिकवरी निर्णय बदल सकती है। आधिकारिक सहायता समाधान का रास्ता दे सकती है, लेकिन परिणाम खाते, प्रमाण और उपलब्ध विकल्पों पर निर्भर करता है। *
फोन सत्यापन और पेज की अनुमति अलग चीजें हैं
फोन सत्यापन किसी खास खाता जाँच से संबंधित है; इससे पेज का अधिकार हस्तांतरित नहीं होता। नंबर लेने से पहले पहचानें कि Facebook पंजीकरण सत्यापन, लॉगिन जाँच या रिकवरी के लिए कह रहा है। गलत समस्या हल करने से मूल एक्सेस समस्या बनी रह सकती है।
जिस एडमिन खाते की भविष्य में रिकवरी जरूरी है, उसके लिए ऐसे संपर्क तरीकों को प्राथमिकता दें जिन्हें खाताधारक लंबे समय तक बनाए रख सके। अस्थायी SMS नंबर को स्थायी रिकवरी संपर्क, व्यावसायिक स्वामित्व का प्रमाण या खाता प्रतिबंधों से बचने का तरीका न मानें। नंबर की स्वीकृति और बाद की सत्यापन आवश्यकताएँ बदल सकती हैं। इसलिए एक संदेश मिलना पंजीकरण या लगातार एक्सेस की गारंटी नहीं है।
Facebook के लिए SMS सेवा की जानकारी यहाँ देखें: https://grizzlysms.com/hi/facebook। खाता बनाने के विकल्पों पर संबंधित लेख यहाँ है: https://grizzlysms.com/hi/blog/how-to-make-multiple-facebook-accounts-hi। किसी भी SMS विकल्प को खास सत्यापन अनुरोध और दीर्घकालीन रिकवरी की जरूरतों के अनुसार परखें, सही पेज अनुमतियों के विकल्प के रूप में नहीं। *
अक्सर पूछे जाने वाले सवाल
क्या टीम को साझा Facebook प्रोफ़ाइल चाहिए? नहीं। अलग-अलग अधिकृत खाते इस्तेमाल करें और हर व्यक्ति को उसके काम की जरूरी अनुमतियाँ दें।
टास्क एक्सेस पूरे नियंत्रण से कैसे अलग है? टास्क एक्सेस केवल तय गतिविधियों तक सीमित होता है, जबकि व्यापक नियंत्रण में अधिक अधिकार होते हैं। अनुमति देने से पहले उसका वर्तमान विवरण पढ़ें।
सोशल मीडिया कर्मचारी के जाने से पहले क्या जाँचें? काम के हस्तांतरण की पुष्टि करें, बाकी टीम का एक्सेस परखें और संबंधित संसाधनों पर जाने वाले व्यक्ति की अनुमतियों की समीक्षा करें।
एक्सेस खोने पर कहाँ जाएँ? Facebook के आधिकारिक रिकवरी और सहायता विकल्प इस्तेमाल करें। AI सहायता सहित उपलब्ध तरीके खाते और क्षेत्र पर निर्भर करते हैं। *
टीम एक्सेस की संक्षिप्त चेकलिस्ट
प्रभावित खाता और पेज पहचानें।
अनुमतियों को जिम्मेदारियों के अनुरूप रखें।
निमंत्रण पाने वाले व्यक्ति की पुष्टि करें।
सौंपे गए काम की सुरक्षित जाँच करें।
रिकवरी संपर्कों की समीक्षा करें।
दो-चरणीय प्रमाणीकरण चालू करें।
हस्तांतरण की जिम्मेदारी लेने वाले व्यक्ति का नाम दर्ज करें।
अनावश्यक पुराना एक्सेस हटाएँ।
अपरिचित सुरक्षा बदलावों की जाँच करें। *